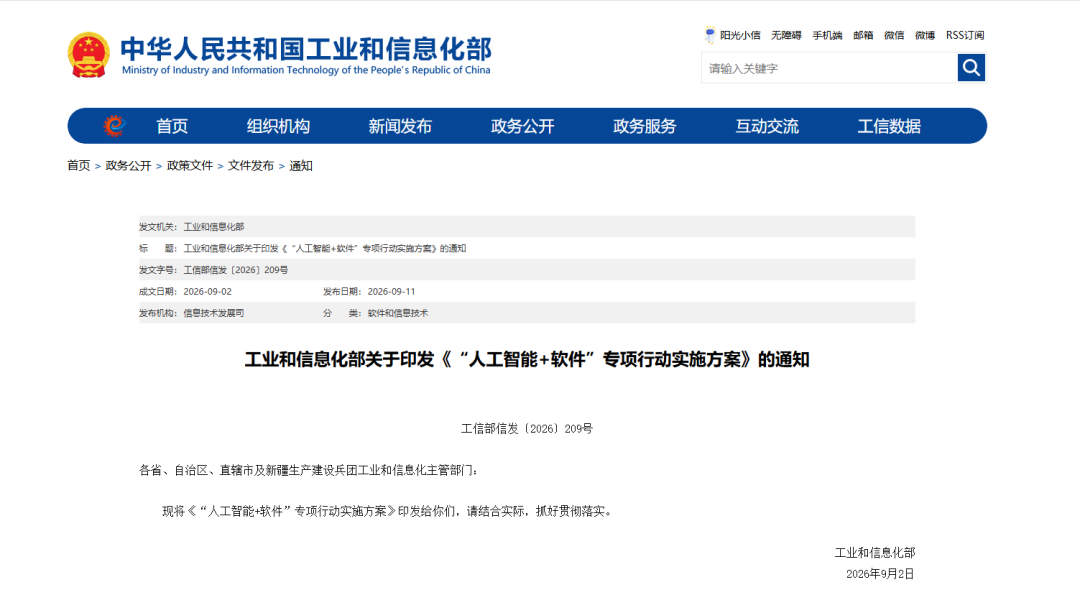
近日,工业和信息化部正式发布《“人工智能 + 软件” 专项行动实施方案》(以下简称“方案”),明确了我国软件产业智能化升级的发展路径与阶段目标,提出坚持应用牵引、创新驱动、安全可控、生态协同四大原则,推动 AI 重塑软件产品形态、开发模式与服务模式。
值得注意的是,《方案》还重点提出要提升安全保障能力,为智能体规模化落地划定安全红线。
《方案》核心要点 创新为引擎,安全为底线 01 《方案》中多处隐含对数据要素治理的要求:无论是智能编程的训练语料、智能体软件的业务输入输出,还是行业场景的标杆应用,都高度依赖企业内部业务数据、行业敏感数据。数据是 AI 能力的 “燃料”,燃料的采集、流转、使用、留存如果缺少管控,创新就会伴随巨大的安全隐患。 将安全可控纳入顶层原则 《方案》把安全放在与创新同等重要位置,要求在技术迭代、场景落地的同时,统筹模型安全、供应链安全、数据安全风险,构建适配 AI 时代的安全保障体系。 推动软件产业全流程智能化改造 推广智能编程、智能开发平台,赋能软件企业研发提效,实施智能化技改项目,改造传统软件生产模式 培育智能体软件等全新产品形态 鼓励面向行业场景打造标杆应用,探索大模型、智能体与业务软件的深度结合,催生软件新业态
AI 融合现状 效率提升,暗藏多重安全风险 02 当前不少企业已经开启 AI + 软件的实践,借助大模型、智能体工具提升研发、办公、业务系统能力,但在实际落地中,数据安全风险正在集中显现,这也正是专项行动强调安全可控的现实背景。 敏感数据非可控投喂带来泄露风险 员工在使用智能编程工具、AI 助手时,很容易将源代码、设计图纸、客户资料、经营财报、商业合同等核心内部数据直接输入大模型。一旦缺少管控,企业高价值数据会流出内部环境,造成商业秘密泄露,同时违反《数据安全法》《商业秘密保护规定》等合规要求。 AI 全生命周期的数据流动风险复杂化 区别于传统软件,AI 场景下数据流向更加多元:训练阶段语料来源不可控、推理阶段输入输出数据不可控、智能体插件调用第三方接口造成数据外传;模型迭代过程中,历史会话、中间计算结果如果未做清理,也会带来敏感信息留存、二次泄露隐患。 传统安全防护体系对 AI 场景适配不足 很多企业现有安全手段更多针对传统业务系统,面对智能体、AI 插件、智能编程工具这类新型应用,存在管控盲区。传统监控只能做到事后告警,难以在源头实现敏感数据 “可用不可见”,无法适配 AI 时代数据防护的新诉求。 合规与业务效率的平衡难题 很多企业陷入两难:放开 AI 使用,就要承担数据泄露风险;一刀切禁用 AI,又无法享受专项行动鼓励的智能化转型红利。如何建立 “不阻碍创新、又守住安全底线” 的防护框架,成为众多企业的现实考题。 以数据安全能力 落实 “人工智能 + 软件” 转型 03 面向专项行动带来的产业变革,敏捷科技已布局 AI 融合的数据安全产品能力,围绕数据资产识别、分类分级、加密防护、全链路审计,为企业落实 AI 时代的数据安全要求提供技术支撑,助力企业在拥抱智能化升级的同时守住安全基线: 敏感数据资产梳理与分类分级 依托 AI 智能定密大模型能力,可以帮助企业完成海量文档、图纸、源代码等数据资产的智能识别、分类分级,解决传统人工梳理效率低、错漏多的痛点,为 AI 场景下的数据治理打好基础。 构建适配 AI 场景的数据全生命周期防护底座 针对 AI 工具使用带来的数据外泄风险,敏捷科技 EDLP 等方案,采用 “加密 + DLP” 融合架构,实现敏感数据源头防护,支撑企业做到核心数据 “可用不可见”,对终端各类 AI 工具外传敏感数据的行为进行管控,覆盖智能编程工具、智能体插件等新型场景,同时完整留存操作日志,满足审计溯源需求,适配企业国产化信创环境部署要求。 建立制度 + 技术双轮驱动的治理机制 一方面完善内部 AI 使用管理制度,明确员工使用规范;另一方面通过技术手段落地制度要求,避免单纯依靠人员自觉。定期开展风险评估,针对智能插件、第三方 AI 接口开展供应链安全核查,持续迭代安全策略。 《“人工智能 + 软件” 专项行动实施方案》吹响了我国软件产业智能化升级的号角,人工智能正在重塑软件行业的生产力。但技术红利释放的前提,是守住安全的底线。 数据安全不是 AI 创新的阻碍,而是产业行稳致远的压舱石。对企业而言,拥抱 AI 转型,应当做到创新与安全两手抓。敏捷科技也将持续迭代适配新技术场景的防护能力,与软件行业生态协同,共同推动我国 “人工智能 + 软件” 产业安全、有序、高质量发展。
 18120179909
 关注敏捷小助手,了解更多