近日,深圳市市场监督管理局发布《人工智能工具应用中的商业秘密保护指引》。这是全国首个专门面向 AI 工具应用场景的商业秘密保护指引。为引导企业主动适应 AI 时代商业秘密保护的新形势,有效识别、防范和应对 AI 工具应用过程中的泄密风险。
用 AI 写代码、做方案、查数据、改 PPT,如今几乎是每个职场人的日常。效率是实打实提升了,但另一件事也在同步发生:企业最不该出门的东西 —— 图纸、源代码、核心参数、客户名单、审查规则,正沿着 "提示词" 这条新通道,悄悄流出公司大门。 AI泄密,正在发生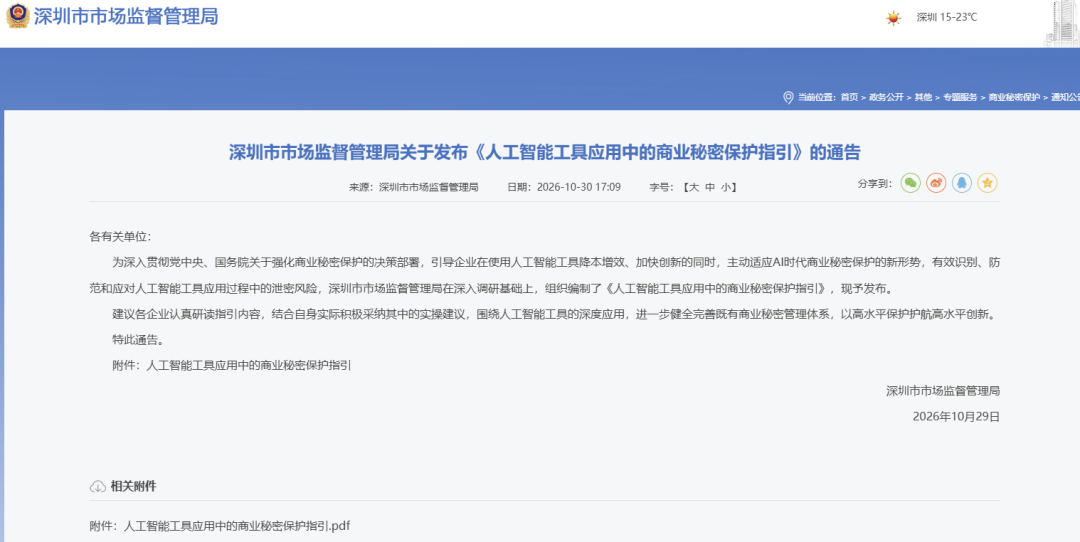
AI 重塑场景,传统商密防护正在失效 过往商业秘密泄露,大多集中在内鬼外带、文档外传、设备流失。而 AI 场景下,风险逻辑已经改变: 存在形态改变:过去商业秘密是锁在柜子里的图纸、配方、方案书;现在它更多以数据、代码、模型参数、提示词模板的形态存在,可复制、可传播、可秒级获取。一份百页文档,压缩成一段提问就能带走核心思路。 流转路径改变:从前数据在终端、内网、会议室里转;现在一条 API、一个网页对话框、一个浏览器插件,就能让数据直达境外服务器。企业对自己数据的 "最终落点",控制力明显下降。 泄密成因改变:以前是跳槽、竞对窃取、第三方违约,主观意图清晰。现在最常见的一条是员工根本没意识到自己在泄密—— 他只是想让 AI 帮忙把活干完。再叠加工具自身的漏洞、默认配置不当、插件过度授权,风险成倍放大。 管理边界改变:过去企业做法是管好员工和合作伙伴,签订保密承诺书;现在链条上多了 AI 服务商、插件提供方、API 服务方、密钥服务方,甚至同一模型的其他使用者。这些第三方与企业没有劳动关系,却握着商业秘密数据。 AI场景下,商密防护挑战升级 侵权行为更难发现:商业秘密的数字化、云端化存在形态,使其可在短时间内被复制、传输和利用,操作痕迹容易隐匿或销毁。企业往往在泄露已经发生甚至扩散后才有所察觉,主动发现和及时阻断的难度明显增加。 证据更难获取和固定:AI 工具应用场景下,相关记录多由平台或服务商掌握,企业难以单方调取、提取和固定。用传统“接触+实质性相似”等事实举证路径难度增加,企业或将面临取证不能或举证成本过高的问题。 主观过错更难认定:商业秘密泄露既可能出于故意,也可能出于过失,还可能是员工对 AI 工具缺乏认识所致。人的主观状态难以判断,进而影响责任认定和惩罚性赔偿。 责任主体更难识别和界定:商业秘密泄露和流转涉及的主体范围扩大、链条更长。企业、员工、AI 工具服务商、插件提供方、API 服务方等主体是否存在过错、承担何种责任,往往难以清晰界定。 损失后果更难评估:传统商业秘密泄露会造成市场份额、订单流失、研发沉没成本,这些还能算;但一份资料被AI模型 "记住" 后扩散多远、被用了多少次、造成多大影响,几乎无法量化。 对标指引,筑牢AI 时代商密防线 企业如何在AI时代筑牢商密防线,《指引》给出的答案是全生命周期闭环 ——采购准入、部署配置、日常使用、更新退出、应急处置,环环都要有动作。但只靠员工签一份保密承诺书,等于用自觉对抗人性;只靠事后追责,等于是用诉讼弥补已经流出去的核心数据。 作为深耕数据安全与商业秘密保护多年的服务商,敏捷科技EDLP方案防护能力,与指引的管控思路高度契合,帮助企业把指引要求从 “纸面制度” 变成常态化安全能力: AI 智能定密,先分清什么不能喂 依托敏捷自研智能定密大模型,自动识别图纸、源代码、技术文档、客户资料等敏感资产,智能分级打标,精准划定禁止上传 AI 的涉密范围,解决海量数据人工梳理成本高、漏判错判的难题,夯实分级分类管理基础。 EDLP 融合防护,实时阻断涉密外传 AI采用 “加密 + DLP” 融合架构,对终端敏感内容复制粘贴、上传投喂时实时预警、阻断;密文不解密也可识别管控,做到核心数据可用不可见,覆盖信创环境,匹配指引中部署管控要求。 全链路日志审计,满足溯源取证要求 完整记录 AI 工具调用、内容交互、外发、导出等行为,聚焦非工作时段、高敏感文档上传等异常行为审计,一旦发生风险,快速固定证据,解决 AI 泄密取证难的痛点,支撑应急处置与维权。 商密安全咨询服务,制度 + 技术同步落地 结合指引规范,帮助企业梳理 AI 使用管理制度、AI 工具白名单、涉密负面清单、员工保密承诺、审批流程,构建 “管理体系 + 技术底座” 双轮驱动的商业秘密保护方案,适配设计院、制造、能源、电力、轨交、运营商等高价值商密场景。 这份全国首个 AI 商业秘密保护指引,释放出明确信号:AI 应用的合规、保密治理,已经从企业自主风险,走向标准化、体系化管控阶段。未来,企业的 AI 应用能力,必然要和商业秘密保护能力同步建设。 敏捷科技将持续跟进 AI 安全政策与行业实践,护航企业在拥抱大模型、智能体等新技术的同时,筑牢商业秘密安全防线,以高水平安全护航创新发展。
 18120179909
 关注敏捷小助手,了解更多